Le WAF arrête les attaques, AAM vérifie l’identité. Mais dès que le HTML, le JavaScript, les données de session et les réponses API d’une application sensible atteignent l’appareil de l’utilisateur, ces données sont exposées aux risques côté client.
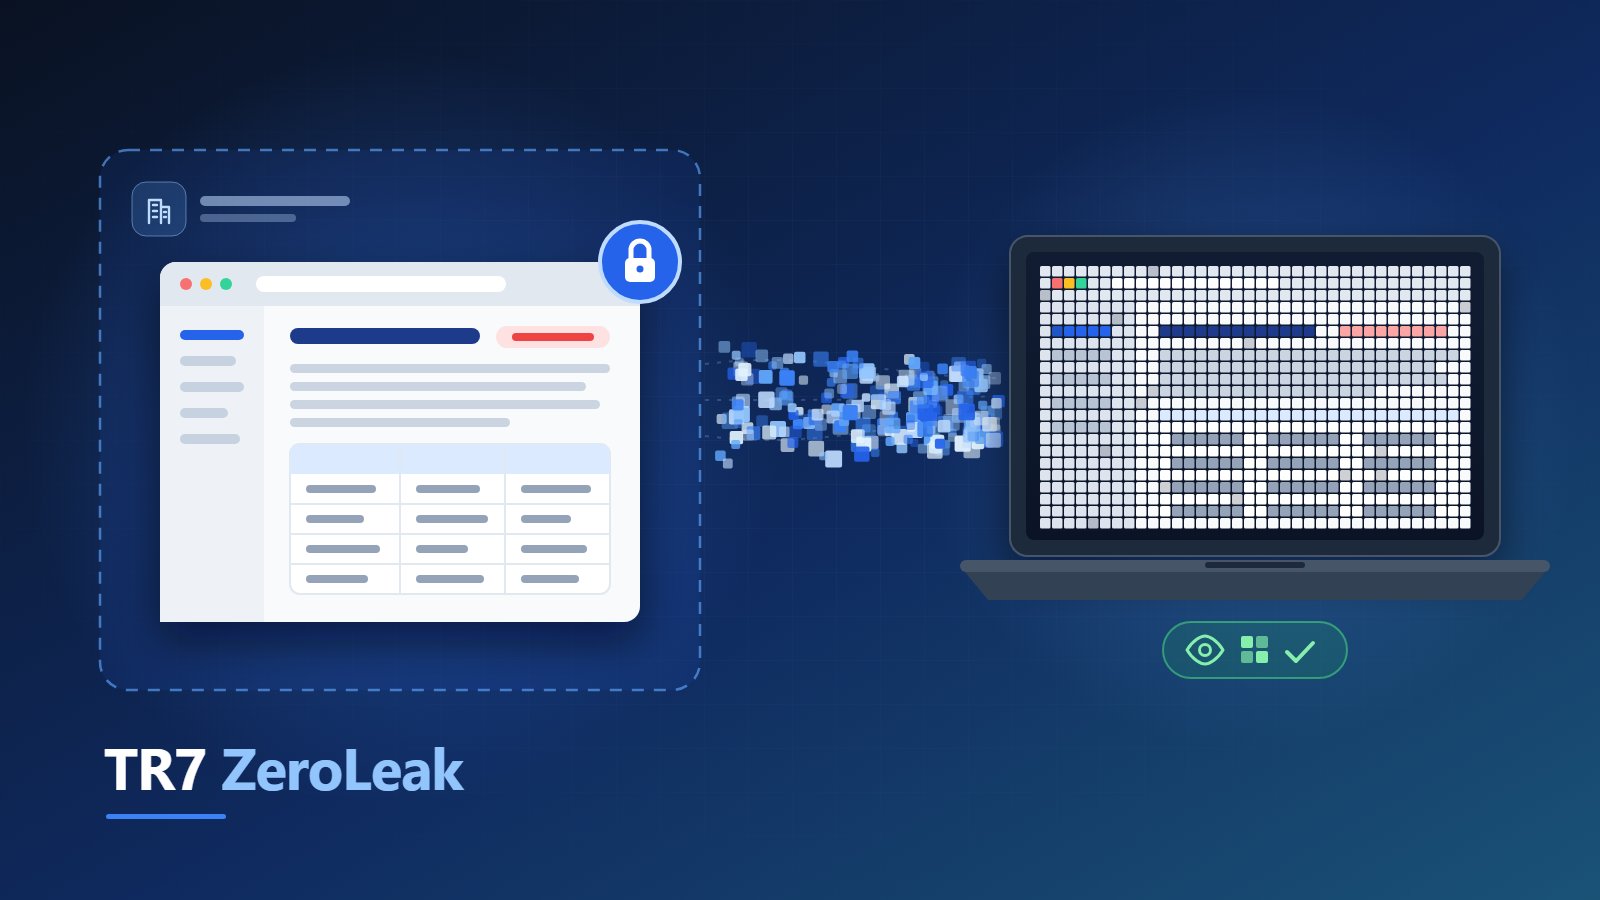
ZeroLeak supprime ce risque au niveau de l’architecture. La véritable application web s’exécute dans le réseau de l’entreprise, dans un environnement de navigateur isolé. Seul un flux de pixels en direct est envoyé à l’appareil de l’utilisateur ; les actions du clavier et de la souris reviennent par un canal contrôlé.
Ce que propose ZeroLeak
- Pixel uniquement : HTML, JavaScript, données API et informations de session n’atteignent pas le client.
- Anti-OCR : Protection visuelle contre les risques de capture d’écran, d’enregistrement et d’AI vision.
- Forensique complet : Chaque session peut être surveillée, enregistrée et examinée rétrospectivement.
- On-Prem et Agentless : Fonctionne dans le réseau de l’entreprise, sans installation d’agent sur l’appareil de l’utilisateur.
ZeroLeak est proposé comme add-on aux quatre produits TR7 : ADC, WAAP, AAM et GTM. Consultez la page ZeroLeak pour en savoir plus, et notre article de blog pour une présentation détaillée de l’architecture.