El WAF detiene los ataques y AAM verifica la identidad. Pero en cuanto el HTML, el JavaScript, los datos de sesión y las respuestas API de una aplicación sensible llegan al dispositivo del usuario, esos datos quedan expuestos a los riesgos del lado del cliente.
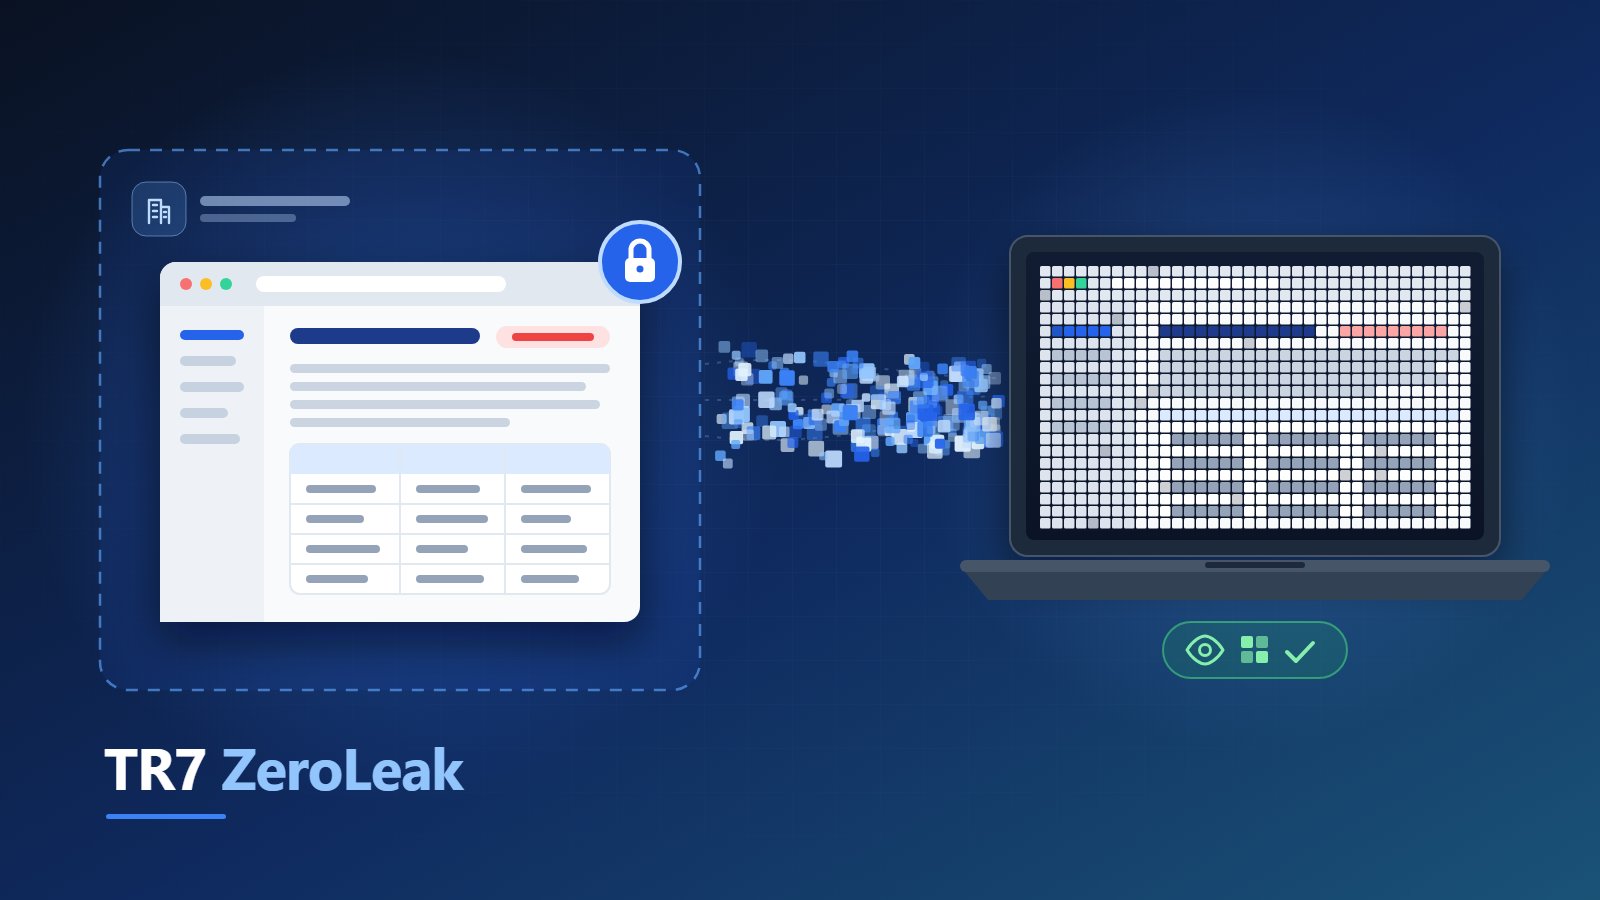
ZeroLeak cierra este riesgo a nivel de arquitectura. La aplicación web real se ejecuta en la red corporativa, en un entorno de navegador aislado. Al dispositivo del usuario solo se envía un flujo de píxeles en vivo; las acciones de teclado y ratón vuelven por un canal controlado.
Qué ofrece ZeroLeak
- Solo Píxel: HTML, JavaScript, datos API e información de sesión no llegan al cliente.
- Anti-OCR: Protección visual contra riesgos de captura de pantalla, grabación y AI vision.
- Forensic Completo: Cada sesión puede ser monitoreada, grabada e investigada retrospectivamente.
- On-Prem y Agentless: Funciona en la red corporativa, sin instalar ningún agent en el dispositivo del usuario.
ZeroLeak se ofrece como add-on junto a los cuatro productos de TR7: ADC, WAAP, AAM y GTM. Consulte la página de ZeroLeak para más detalles y nuestro artículo del blog para conocer la arquitectura en profundidad.