Eine WAF stoppt Angriffe, AAM prüft die Identität. Doch sobald HTML, JavaScript, Sitzungsdaten und API-Antworten einer sensiblen Anwendung das Gerät des Benutzers erreichen, sind diese Daten clientseitigen Risiken ausgesetzt.
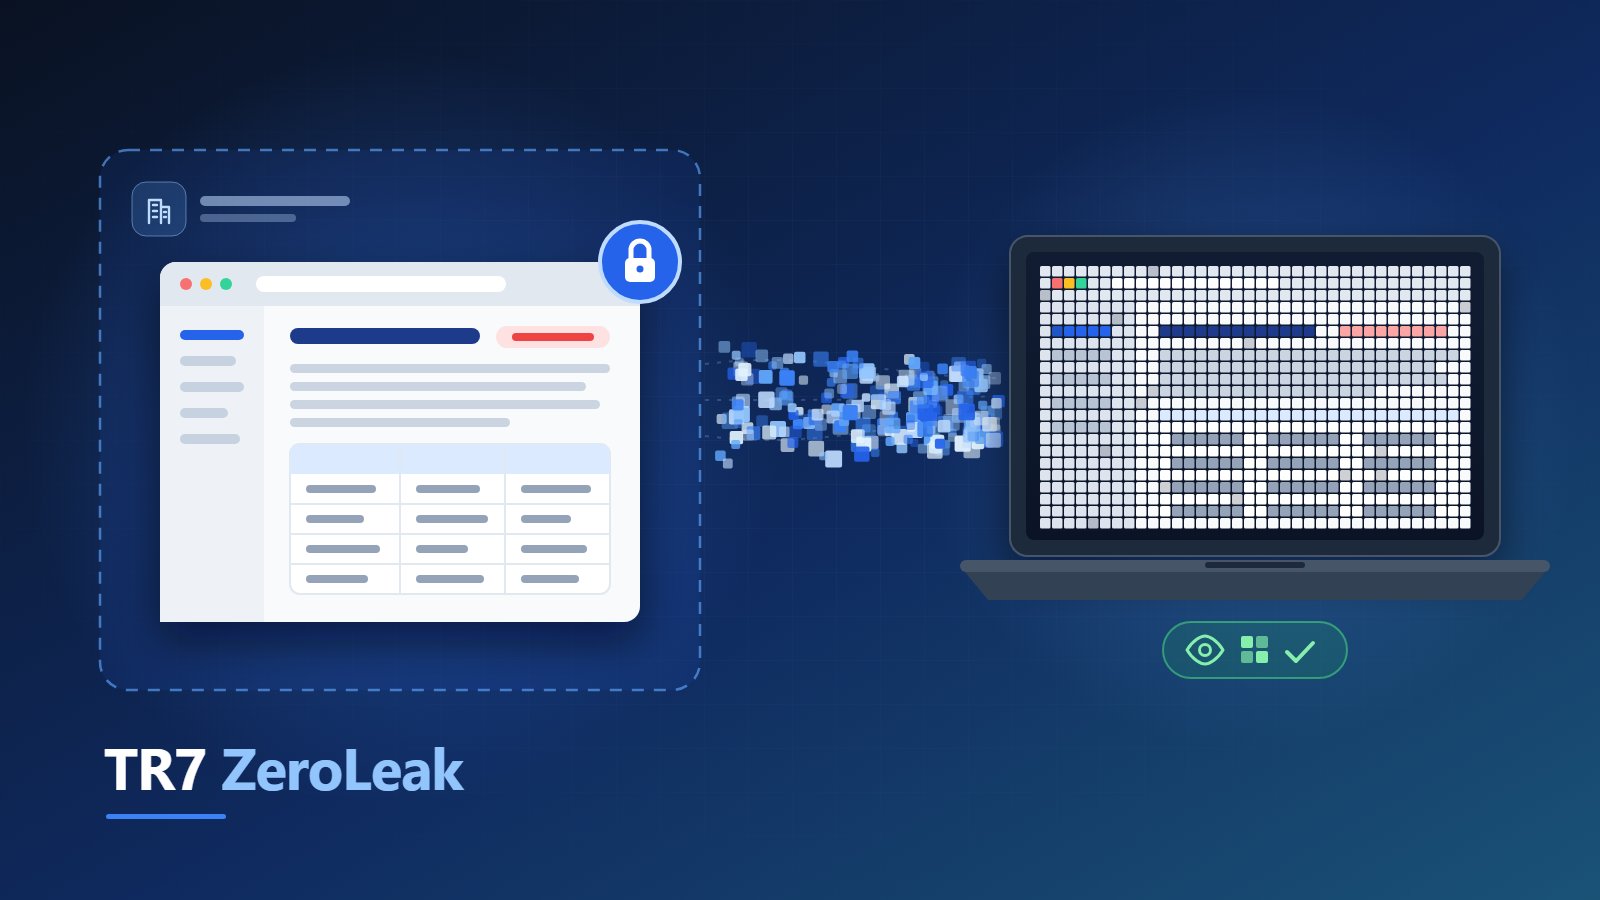
ZeroLeak schließt dieses Risiko auf Architekturebene. Die eigentliche Webanwendung läuft im Unternehmensnetzwerk in einer isolierten Browserumgebung. An das Gerät des Benutzers wird nur ein Live-Pixelstrom gesendet; Tastatur- und Mauseingaben gelangen über einen kontrollierten Kanal zurück.
Was ZeroLeak bietet
- Nur Pixel: HTML, JavaScript, API-Daten und Sitzungsinformationen erreichen den Client nicht.
- Anti-OCR: Visueller Schutz gegen Screenshot-, Aufzeichnungs- und AI-Vision-Risiken.
- Volle Forensik: Jede Sitzung kann überwacht, aufgezeichnet und rückwirkend untersucht werden.
- On-Prem und Agentless: Läuft im Unternehmensnetzwerk, ohne Agent-Installation auf dem Benutzergerät.
ZeroLeak wird als Add-on zu den vier TR7-Produkten ADC, WAAP, AAM und GTM angeboten. Details finden Sie auf der ZeroLeak-Seite, einen tieferen Einblick in die Architektur in unserem Blogbeitrag.