O WAF trava os ataques e o AAM verifica a identidade. Mas, assim que o HTML, o JavaScript, os dados de sessão e as respostas API de uma aplicação sensível chegam ao dispositivo do utilizador, esses dados ficam expostos aos riscos do lado do cliente.
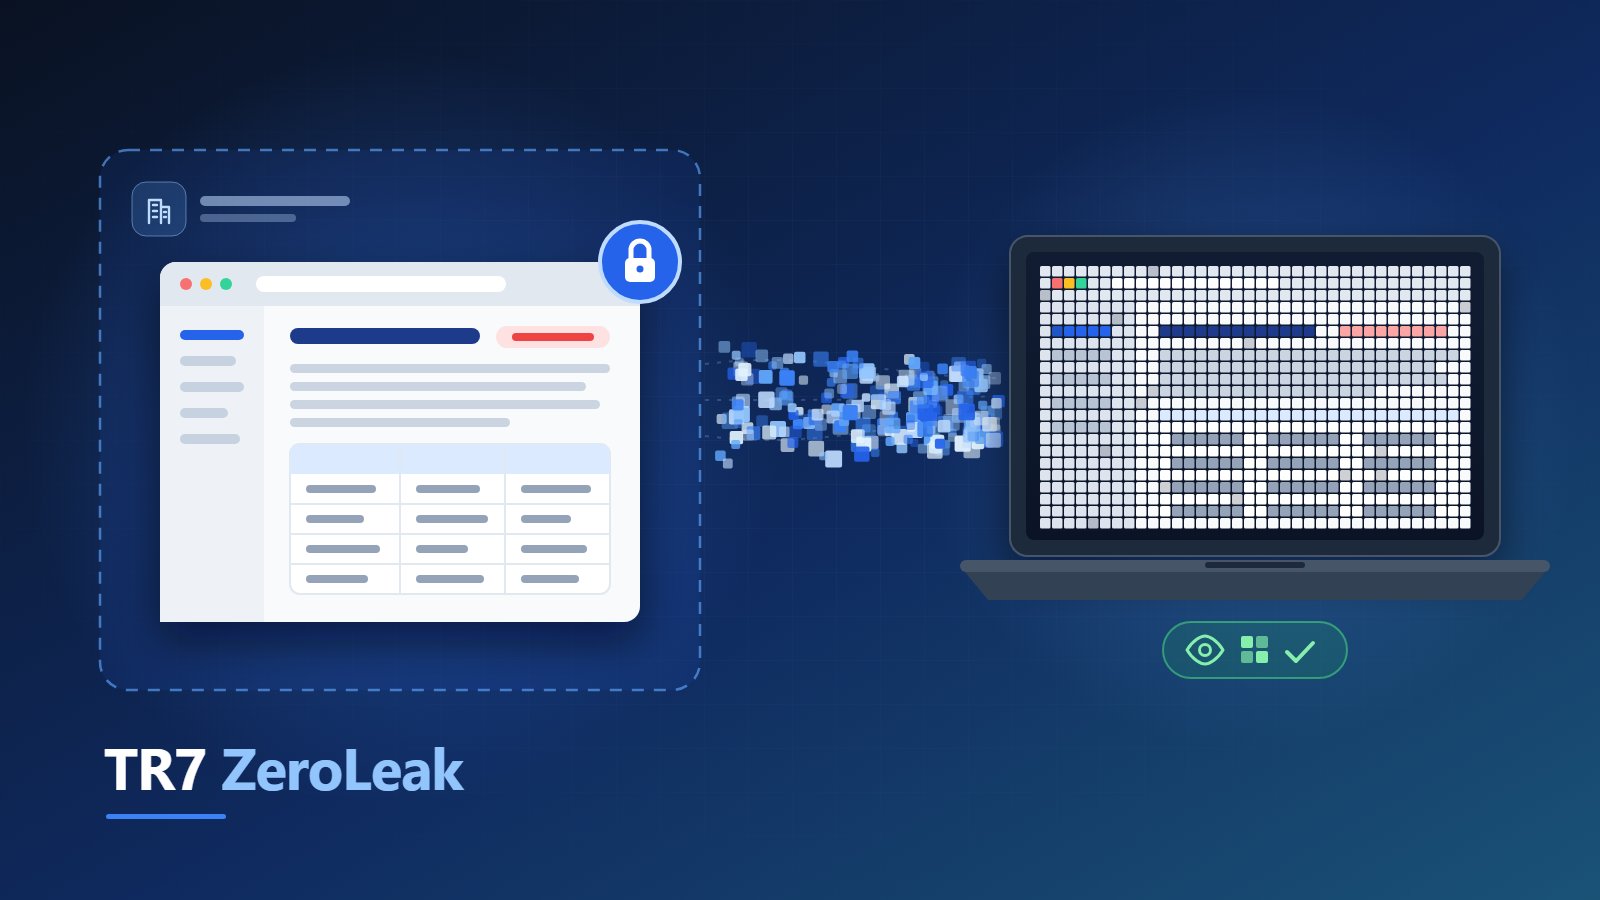
O ZeroLeak elimina este risco ao nível da arquitetura. A verdadeira aplicação web é executada na rede corporativa, num ambiente de navegador isolado. Para o dispositivo do utilizador é enviado apenas um fluxo de píxeis em direto; as ações do teclado e do rato regressam por um canal controlado.
O que o ZeroLeak oferece
- Apenas Pixel: HTML, JavaScript, dados API e informação de sessão não chegam ao cliente.
- Anti-OCR: Proteção visual contra riscos de captura de ecrã, gravação e AI vision.
- Forensic Completo: Cada sessão pode ser monitorizada, gravada e investigada retrospetivamente.
- On-Prem e Agentless: Funciona na rede corporativa, sem instalação de agent no dispositivo do utilizador.
O ZeroLeak é disponibilizado como add-on aos quatro produtos da TR7: ADC, WAAP, AAM e GTM. Consulte a página do ZeroLeak para mais detalhes e o nosso artigo do blogue para conhecer a arquitetura em profundidade.